Распродажа ноябрьских курсов
Выберите программу уже сейчас, и получите скидку 10%. Главное, успеть до 25 октября, иначе бонус сгорит
Забронировать скидку

Эмуляция атак и проверка киберзащиты на практике

Проведите атаку на учебном стенде, проверьте IDS и обучите ML-модель анализировать события безопасности.

29 декабря

Professional

2 месяца

Онлайн

Для кого этот курс

Для специалистов по информационной безопасности, которым важно проверить защиту на выполненной атаке и разобраться, где полезно машинное обучение.

  • Аналитикам SOC. Сопоставлять действия атакующего с событиями и оповещениями, объяснять пропуски IDS и проверять выводы ML-модели.
  • Инженерам по ИБ и сетевой безопасности. Проверять, что система обнаружения вторжений видит на разных этапах атаки и каких данных ей не хватает.
  • Пентестерам с базовым опытом. Дополнить эксплуатацию уязвимостей анализом реакции защиты: какие следы оставила атака и что удалось обнаружить.

Что нужно для старта

  • Основы компьютерных сетей, уверенная работа с Linux и командной строкой.
  • Умение читать и изменять небольшие скрипты; математика на уровне базового вузовского курса.
  • Компьютер с поддержкой виртуализации: минимум 16 ГБ оперативной памяти, рекомендуется 32 ГБ.

Это практикум для специалистов с технической базой. Для первого знакомства с информационной безопасностью программа будет сложной.

Что даст вам этот курс?

Пройдете полный цикл проверки: выполните атаку, соберете ее следы, проверите обнаружение и объясните результат.

  • Соберете учебный стенд: роутер, IDS, Linux-сервер и отдельный сервер логов.
  • Проведете атаки с эксплуатацией известных уязвимостей и проследите путь от роутера до сервера.
  • Разберете причины пропусков IDS: нехватку данных, ошибки правил и ограничения самого метода обнаружения.
  • Обучите ML-модель и подключите ее к анализу событий. Проверите, какие отклонения она находит и где ошибается.
  • Сравните результаты модели с анализом человека и подготовите технический отчет с доказательствами и ограничениями выводов.

Чем полезно в работе

Недостаточно знать, что атака прошла. Нужно понять, какие события получила защита, почему не сработало обнаружение и чем это подтверждается.

На учебном стенде отработаете такой разбор и проверите выводы ML-модели по ходу атаки и логам. Эта практика пригодится для обсуждения результатов с командой ИБ.

Как проходит практика

Весь практикум работаете с одной учебной инфраструктурой. Сначала собираете ее, затем атакуете и подключаете машинное обучение к анализу событий.

  1. Настраиваете стенд и проверяете, что события доходят до сервера логов.
  2. Выполняете атаки и сопоставляете свои действия с реакцией IDS.
  3. Обучаете ML-модель, проверяете ее результаты и разбираете ошибки.
  4. Проходите сквозной сценарий и защищаете технический отчет.

Все эксперименты выполняются в учебной лаборатории.

Один стенд — вся цепочка

Роутер, IDS, Linux-сервер и сервер логов. Проследите, как атака проходит через инфраструктуру и какие следы оставляет.

IDS и ML на одной атаке

Сравните оповещения IDS, результаты модели и собственный анализ событий. Разберете возможности и ограничения каждого подхода.

Отчет с доказательствами

Зафиксируете ход атаки, события и результаты обнаружения. На защите проекта объясните выводы и границы проведенной проверки.

Практика с обратной связью

Преподаватель поможет разобрать логи, реакцию IDS и результаты ML-модели.

Стенд и события

Проверите настройку и сбор логов. Разберете, каких данных не хватает для анализа атаки.

Реакция IDS

Сопоставите действия атакующего с оповещениями. Обсудите причины пропусков обнаружения.

Выводы ML-модели

Сравните результаты модели со своими наблюдениями. Разберете ошибки и ограничения.

Технический отчет

Представите ход атаки и доказательства. На защите объясните выводы и ограничения проверки.

Формат обучения

12 занятий за 6 недель

Два онлайн-занятия в неделю. Между встречами продолжаете работу со стендом и готовите результаты практики.

Локальная лаборатория

Развернете стенд на своем компьютере. Обязательная покупка платного ПО не планируется. Нужно минимум 16 ГБ ОЗУ, рекомендуется 32 ГБ.

Практика и итоговый CTF

Выполняете учебные атаки, анализируете события и работу модели. В финале — сквозной сценарий и защита технического отчета.

Программа

Учебный стенд и сбор событий

Настроите виртуальную лабораторию с роутером, IDS и Linux-сервером. Организуете централизованный сбор логов и проверите, что события поступают в хранилище.

Тема 1: Настройка виртуальной лаборатории

Тема 2: Базовая защита на учебном стенде: настройка и сбор событий

Тема 3: Сбор событий в единое хранилище

Эмуляция атак и проверка обнаружения

Выполните учебные сценарии атак и разберете, какие действия фиксирует защита. Научитесь объяснять пропуски, связанные с сигнатурами, настройками правил и ограничениями IDS/IPS.

Тема 1: Учебный сценарий «стандартных» атак и наблюдаемый результат

Тема 2: Причины пропусков: данные, правила и ограничения метода обнаружения

Тема 3: Правила и метод.

Тема 4: Алгоритмические ограничения IDS/IPS. Векторы атак

Машинное обучение и анализ сквозной атаки

Выберете и обучите локальную ML-модель, подключите ее к данным учебного стенда. Проведете сквозную атаку, сопоставите результаты анализа человека и модели, разберете ограничения и проверите эффект изменений повторным тестом.

Тема 1: Выбор и обучение модели машинного обучения.

Тема 2: Подключение/обучение модели машинного обучения работе с логами

Тема 3: Ограничения человека и ML: ошибки, воспроизводимость и границы выводов

Тема 4: Полная атака с эксплуатацией всех уязвимостей. MSTY + ML + интеллектуальный анализ атаки

Итоговый проект.

Тема 1: Итоговый проект

Также вы можете получить полную программу, чтобы убедиться, что обучение вам подходит

Итоговый CTF и отчет

Проведете сквозную атаку на учебную инфраструктуру: от роутера через IDS до Linux-сервера. Сопоставите ход атаки с событиями, реакцией IDS и результатами обученной ML-модели.

В техническом отчете покажете:

  • Как развивалась атака и какие действия выполнили.
  • Какие события попали в логи и какие этапы обнаружила IDS.
  • Что показала ML-модель и как ее результаты соотносятся с анализом человека.
  • Чем объясняются пропуски и ошибки обнаружения.
  • Какие изменения проверили повторным тестом и какие ограничения есть у выводов.

Результат — проведенный эксперимент и технический отчет, который можно обсудить с командой ИБ.

Преподаватель

Тимур Джамгарян

3 года в Otus
177 занятий
783 студента

Криптограф, кандидат технических наук, 17+ лет кибербезопасности. Сфера интересов: Cryptography & Network (System) Security, IDS/IPS ML, SIEM с разными матем. алгоритмами, конструирование многовекторных атак Текущая позиция - Tech Lead SOC.

Преподает на курсах

  • Пентест. Инструменты и методы проникновения в действии
  • Аналитик SOC
  • Директор по информационной безопасности (CISO)
  • IDS/IPS. Инфраструктурные компоненты защиты
  • Безопасность ИИ / MLSecOps

Эксперты-практики делятся опытом, разбирают кейсы студентов и дают развернутый фидбэк на домашние задания

Этот курс может оплатить ваш работодатель

Обучайтесь за счёт работодателя или разделите оплату 50/50
  • Подробно расскажем об интересующем вас курсе
  • Объясним, как договориться с работодателем
  • Сообщим стоимость обучения и варианты оплаты
  • Ответим на вопросы
  • Предоставим шаблон договора и счёт на оплату

Подтверждение знаний и навыков

OTUS осуществляет лицензированную образовательную деятельность.

Вы получите сертификат о прохождении обучения, а также можете получить удостоверение о повышении квалификации.
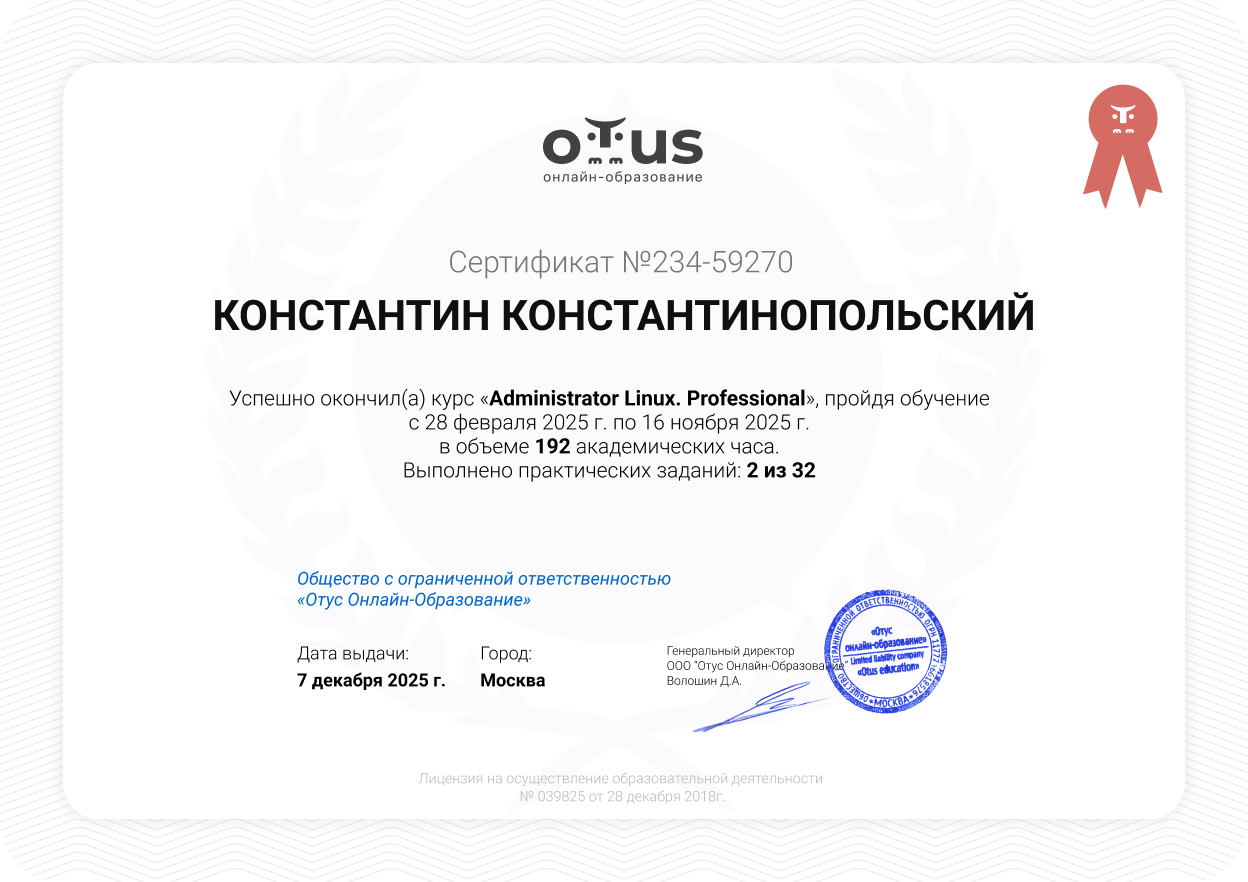
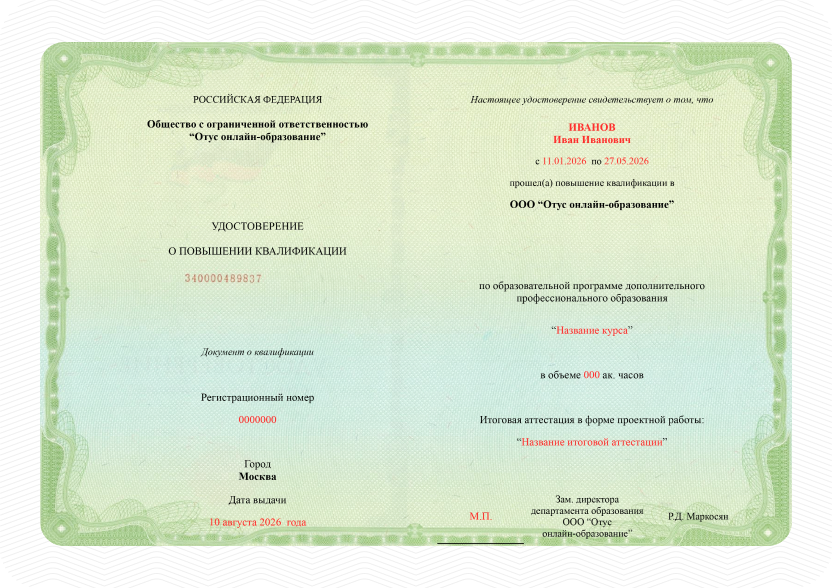
После обучения:

  • Удостоверение о повышении квалификации: если вы успешно защитили выпускной проект и готовы предоставить копию документа о высшем или среднем профессиональном образовании

  • Доступ к учебным материалам курса

  • Ваш личный проект, который поможет проходить собеседования

Частые вопросы

Кому подойдет этот практикум?
Аналитикам SOC, инженерам по ИБ и сетевой безопасности, пентестерам с технической базой. Понадобятся основы сетей, уверенная работа с Linux и командной строкой, умение читать и изменять небольшие скрипты. Для начала обучения в ИБ с нуля курс будет сложным.
Как на курсе используется машинное обучение и ИИ?
Вы выберете и обучите ML-модель, подключите ее к анализу событий учебного стенда и проверите результаты во время атаки. Сравните выводы модели с собственным анализом логов, разберете ошибки и ограничения. Это практическая работа с моделью, а не только использование чат-бота для подготовки отчета.
Нужен ли опыт разработки ML-моделей?
Курс посвящен прикладной работе с моделью в задаче кибербезопасности и не заменяет подготовку Data Scientist. Для работы понадобятся техническая база, небольшие скрипты и математика на уровне базового вузовского курса. Если сомневаетесь в подготовке, обсудите свой опыт с командой курса перед записью.
Какой компьютер нужен для практики?
Компьютер с поддержкой виртуализации и минимум 16 ГБ оперативной памяти. Рекомендуется 32 ГБ: на стенде будут работать несколько компонентов, включая сервер логов и ML-модель. Стенд разворачивается локально. Остальные технические требования будут указаны в инструкции к лаборатории.
Нужно ли покупать программы или лицензии?
Обязательная покупка платного программного обеспечения для учебной практики не планируется. Нужен собственный компьютер, который соответствует требованиям лаборатории. Конкретные инструменты и режимы их использования будут указаны в инструкции к стенду.
Используется ли в курсе SIEM?
Нет. В этой программе используются роутер, IDS, Linux-сервер, отдельный сервер логов и ML-модель. Сервер логов собирает события; внедрение и эксплуатация SIEM в практикум не входят.
Чем курс отличается от пентеста?
Вы действительно выполняете атаки и эксплуатируете известные уязвимости на учебном стенде. Затем проверяете, какие этапы увидела IDS, анализируете события с помощью ML-модели и объясняете пропуски. Курс связывает атаку с проверкой защиты и не заменяет полную подготовку пентестера.
Что будет в итоговом проекте?
Финальный CTF — сквозной сценарий атаки на учебную инфраструктуру от роутера до Linux-сервера. Вы подготовите технический отчет о ходе атаки, событиях, реакции IDS и результатах ML-модели. На защите объясните выводы и ограничения проверки.
Можно ли совмещать курс с работой?
Формат — два онлайн-занятия в неделю в течение шести недель. Между встречами нужна самостоятельная работа со стендом. Некоторые практические задачи сложные, поэтому время стоит планировать заранее. Единый точный объем самостоятельной нагрузки пока не заявляем.
Нужно ли уметь программировать?
Разрабатывать полноценные приложения не требуется. Нужно уверенно работать с командной строкой, читать и изменять небольшие скрипты. Эти навыки понадобятся при настройке лаборатории, работе с событиями и моделью.
Нужен ли доступ к инфраструктуре работодателя?
Нет. Атаки и проверка обнаружения выполняются в локальной учебной лаборатории. Доступ к рабочей сети, корпоративным логам и данным компании для прохождения курса не требуется.